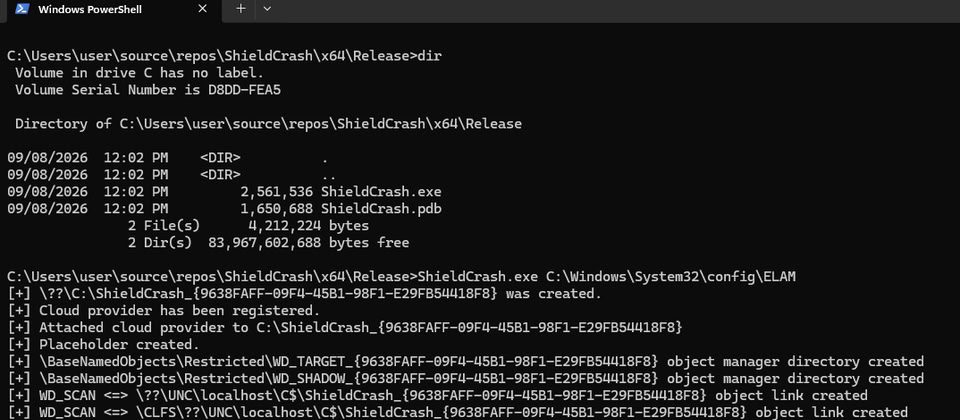
Исследователь безопасности Nightmare Eclipse (Chaotic Eclipse), начиная с апреля этого года, неоднократно обнаруживала уязвимости в продуктах Microsoft. Недавно она переключила свое внимание на другие бренды антивирусного программного обеспечения и систем обнаружения и предотвращения вторжений (EDR), а также на компоненты Nvidia. Однако исследователь не оставила попытки находить уязвимости в продуктах Microsoft и вновь обнаружила новую уязвимость после ежемесячного обновления Microsoft (Patch Tuesday).
9 сентября Nightmare Eclipse раскрыла уязвимость ShieldCrash в Microsoft Defender, указав, что проблема связана с неполным исправлением уязвимости ShieldBreak (CVE-2026-69414), обнаруженной ею месяц назад. В результате, при определенных условиях, атакующий все еще может вызвать ту же проблему, что и ShieldBreak. Концептуальное доказательство (PoC), опубликованное исследователем, позволяет с правами SYSTEM читать любой файл на компьютере, и все версии операционной системы Windows подвержены риску.